DeepManage

Özellikler

Android cihazlar için güvenlik ve uyumluluk

Her cihazın gerçekten sizin cihazınız olduğundan emin olun, kuralların dışına çıkan cihaza otomatik müdahale edin ve cihazda olanların kaydını tutun.

Cihaz uyumluluğu ayarları

Neler yapabilirsiniz

  1. Cihaz kimlik sertifikası

    Her cihaz, Android anahtar deposunda üretilen anahtarla kendine özel bir sertifika alır ve sunucuya bu sertifikayla bağlanır. Kaybolan cihazın sertifikası iptal edilir ve cihaz bir daha bağlanamaz.

  2. Donanım doğrulaması

    Kayıt sırasında sunucu, cihaz anahtarının Android Key Attestation kaydını doğrular. Cihaz detayında anahtarın donanımla doğrulanıp doğrulanmadığı görünür.

  3. Aksiyonlu uyumluluk kuralları

    Kullanıcısı pasif ya da silinmiş olan cihazlar ve eşleşme zorunluyken kullanıcısı bulunmayan cihazlar uyumsuz sayılır. Bu durumda yalnızca raporlama, kilit ekranıyla kısıtlama ya da belirlenen gün sayısı sonunda kısıtlayıp silme seçilebilir.

  4. Uzaktan kilit ve silme

    Cihazı panelden kilitleyin, kilidini açın, çaldırın, yeniden başlatın ya da fabrika ayarlarına döndürün. Kişisel telefonda silme yalnızca iş profilini kaldırır.

  5. CA sertifikası dağıtımı

    Kurumunuzun CA sertifikalarını içerik yöneticisiyle cihazlara gönderin. Cihaz dosyanın kapsamından çıkınca sertifika kaldırılır.

  6. Güvenlik ve ağ logları

    Android'in güvenlik ve ağ loglarını politikayla açın. Kilit açma, ADB komutları ve DNS sorguları gibi olaylar cihaz detayında listelenir.

  7. Çevrim dışı koruma

    Politika, belirli bir süre sunucuya ulaşmayan cihazı kilitleyebilir. Böylece bağlantısı kesilen cihazın süresiz olarak kullanılmaya devam etmesi önlenir.

  8. Yönetici işlem kaydı

    Panel kullanıcılarının işlemleri kaydedilir. Politikayı kimin değiştirdiğini, cihazı kimin kilitlediğini ya da raporu kimin açtığını görebilirsiniz.

Hangi sorunu çözer?

Mobil cihaz filosu üç güvenlik sorusu doğurur. Bu cihaz gerçekten bizim mi? Kullanıcının erişimi bitmesi gerektiğinde ne olacak? Bir sorun çıkarsa ne yapabiliriz ve neyi kanıtlayabiliriz?

  • Güven: Cihazlar kayıtlı bir şifreyle değil, kendi sertifikalarıyla bağlanır.
  • Tepki: Uyumluluk kuralları, kullanıcı pasife alındığında ya da cihazın kullanıcısı olmadığında kendiliğinden devreye girer.
  • Kanıt: Güvenlik logları, ağ logları ve panel işlem kaydı ne olduğunu gösterir.

Cihaz kimliği ve donanım doğrulaması

Cihaz kaydı sırasında ajan, Android anahtar deposunda bir anahtar üretir; yeni cihazlarda bu anahtar güvenli donanımda tutulur. Sunucu anahtarın doğrulama kaydını kontrol edip sonucu saklar ve bir yıl geçerli, kendiliğinden yenilenen bir cihaz sertifikası verir. Cihaz bundan sonra oturumu bu anahtarla açar; cihazda şifre saklanmaz.

Cihaz kaybolur ya da çalınırsa kimliğini cihaz detayından iptal edin. Sertifika iptal listesine girer, oturum ve canlı bağlantı kapanır. Cihaz ancak yeniden kayıtla geri dönebilir.

Kendiliğinden devreye giren uyumluluk

DeepManage’de uyumluluk kullanıcının yaşam döngüsünü izler. Cihaz şu durumlarda uyumsuz sayılır:

Neden Örnek
Kullanıcı pasif Panelden pasife alındı ya da Active Directory’de devre dışı bırakıldı
Kullanıcı silindi Hesap kaldırıldı
Eşleşme zorunlu Kullanıcısız cihazın kullanıcısı yok, ancak ayar ya da politika kullanıcı istiyor

Her kurum için aksiyonu siz seçersiniz: yalnızca raporla, kısıtla (cihaz yeniden uyumlu olunca kalkan geçici kilit ekranı) ya da belirlediğiniz süre sonunda kısıtla ve yönetilen verileri sil. Seçtiğiniz yöneticilere bildirim gider ve cihaz listesinde “Uyumsuz” rozeti görünür. Kullanıcı ve dizin ayarları kimlik ve entegrasyon sayfasında anlatılıyor.

Politikalarla sıkılaştırma

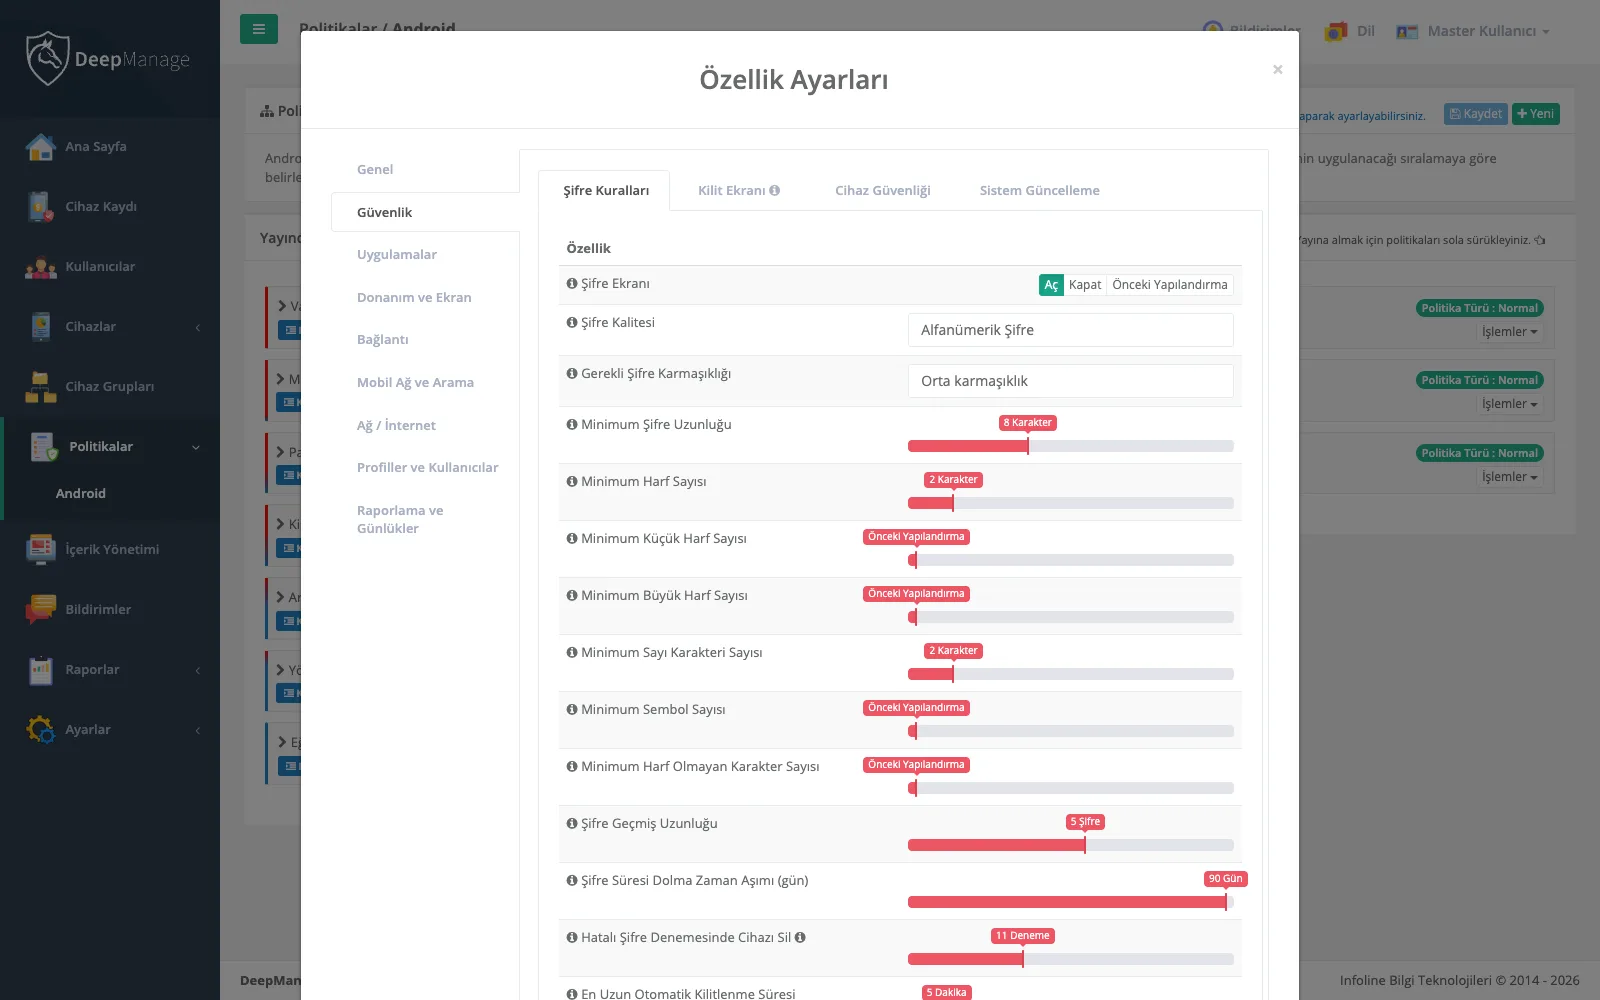
Cihaz güvenliğinin büyük kısmı politikalardan gelir: parola uzunluğu ve karmaşıklığı, silme öncesinde izin verilen en fazla hatalı deneme sayısı, ekran kilidi süresi, USB hata ayıklama ve bilinmeyen kaynakların engellenmesi, ekran görüntüsü denetimi, en düşük Wi-Fi güvenlik seviyesi ve ekranda filigran. Politika ayrıca uzun süre sunucuya ulaşmayan cihazı kilitleyebilir. Kullanıcıya yardım ederken cihazın ekranını görmek için Canlı Kontrol kullanılır.

Kişisel veriler

Güvenlik logları, ağ logları ve konum geçmişi bir kişiyi tanımlayabilir. DeepManage bu logları yalnızca politikada açıldığında toplar ve her kayıt türünün ne kadar saklanacağını siz belirlersiniz. Neyin hangi amaçla toplandığını çalışanlara anlatın; bunun için kayıt sırasında onaylanan kullanım koşulları metnini kullanabilirsiniz. Temel bilgiler KVKK ve mobil cihaz yönetimi rehberimizde yer alıyor. Bu bilgiler genel niteliktedir, hukuki tavsiye değildir.

Sık sorulan sorular

Çalışan işten ayrılınca cihazına ne olur?

Kullanıcıyı panelden pasife alın ya da Active Directory'de devre dışı bırakın; bir sonraki eşitlemede DeepManage bunu görür. Cihaz uyumsuz olur ve kurumunuz için seçtiğiniz aksiyon uygulanır. Bu aksiyon yalnızca raporlamadan kısıtlayıp silmeye kadar uzanır.

Uzaktan silme kişisel verileri de siler mi?

Kurum cihazında fabrika ayarlarına dönüş tüm cihazı siler; isterseniz SD kart ve fabrika ayarları koruması (FRP) verisi de silinir. İş profiliyle kaydedilmiş kişisel telefonda yalnızca iş profili ve içindeki veriler kaldırılır.

Kısıtlanan cihaz yeniden açılabilir mi?

Evet. Kısıtlama, cihazda geçici bir kilit ekranı gösterir. Kısıtlamaya neden olan durum ortadan kalktığında, örneğin cihaza kullanıcı atandığında veya kullanıcı yeniden etkinleştirildiğinde, cihaz otomatik olarak önceki durumuna döner.

Güvenlik ve ağ logu hangi cihazlarda çalışır?

Güvenlik logu için Android 7 ve üzeri tam yönetilen cihaz ya da Android 11 ve üzeri kurum cihazında iş profili gerekir. Ağ logu için Android 8 ve üzeri tam yönetilen cihaz ya da Android 12 ve üzeri iş profili gerekir; iş profilinde yalnızca iş uygulamalarının trafiği kaydedilir.

Güvenlik logları kişisel veri sayılır mı?

Sayılabilir, çünkü bir kişinin cihazda ne zaman ne yaptığını gösterir. Bu logları yalnızca gerekçeniz olan cihazlarda toplayın, saklama süresi belirleyin ve çalışanları bilgilendirin. Bu bilgiler genel niteliktedir, hukuki tavsiye değildir.

DeepManage’i kendi cihazlarınızda görün

Cihaz filonuzu anlatın, ekibiniz için bir demo ortamı hazırlayalım.