DeepManage

Özellikler

Kimlik, organizasyon ve entegrasyon

Kullanıcılarınızı ve yapınızı dizin sunucunuzdan alın, her yöneticiye yalnızca ihtiyaç duyduğu erişimi verin ve diğer sistemlerin DeepManage ile iletişim kurmasını sağlayın.

LDAP sunucusu ve rol yetkileri

Neler yapabilirsiniz

  1. LDAP ve Active Directory

    Bir ya da daha fazla dizin sunucusu bağlayın, kullanıcı ve grup özniteliklerini eşleyin, zamanlanmış ya da elle eşitleme yapın. Kullanıcılar dizin şifreleriyle giriş yapar.

  2. Kullanıcı yaşam döngüsü

    Active Directory'de devre dışı bırakılan kullanıcı bir sonraki eşitlemede pasife alınır, oturumları kapanır ve cihazlarına seçtiğiniz uyumluluk aksiyonu uygulanır.

  3. Rol ve yetkiler

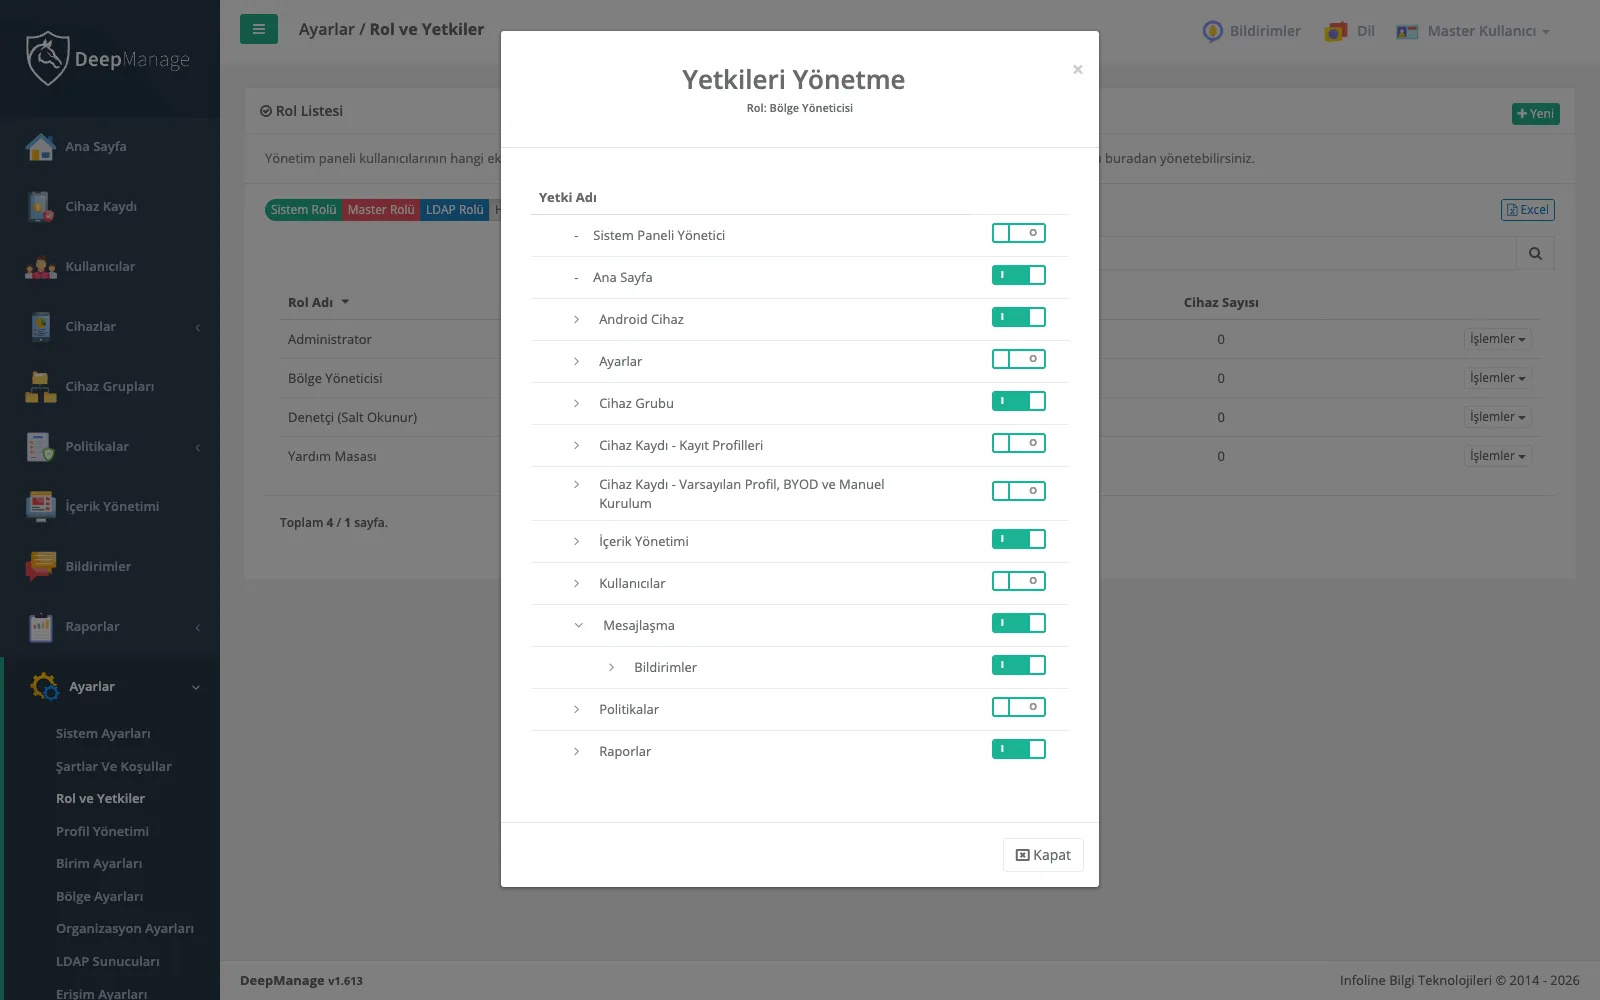
    Roller, erişimi ekran ve işlem bazında belirler. Örneğin, cihazları görüntüleyip silemeyen veya dosya yükleyip silemeyen roller tanımlayabilirsiniz.

  4. Organizasyon yapısı

    Organizasyonları, bölgeleri (isteğe bağlı harita alanıyla) ve departmanları hiyerarşi olarak modelleyin; her birinin kodu, kullanıcıları ve cihazları olur.

  5. Profil ve gruplar

    Kullanıcıları profillerde, cihazları cihaz gruplarında toplayın ve bunları politika, dosya ve bildirimlerde hedef olarak kullanın.

  6. Çoklu kiracı

    Tek kurulumda her biri kendi adresi, veritabanı, kullanıcıları ve politikaları olan birden çok kiracı barındırılabilir; tüm kiracılara ortak politika ve içerik de yayımlanabilir.

  7. API erişimi

    Bir panel kullanıcısına bağlı erişim anahtarlarıyla dış sistemler DeepManage servislerini HTTPS üzerinden, o kullanıcının yetkileriyle sınırlı olarak çağırır.

Hangi sorunu çözer?

Büyük kurumların zaten bir kullanıcı dizini ve bölge, birim ve departmanlardan oluşan bir yapısı vardır. Bunları dikkate almayan bir MDM, aynı verinin iki kez girilmesi, çalışan ayrıldıktan sonra açık kalan hesaplar ve gereğinden fazla yetkisi olan yöneticiler demektir.

  • Tek kullanıcı kaynağı: Dizin sunucusu esas kaynak olarak kalır; DeepManage buradaki değişiklikleri izler.
  • En az yetki: Her panel kullanıcısı yalnızca işinin gerektirdiği ekran ve işlemleri görür.
  • Bağlı sistemler: Diğer yazılımlar DeepManage’den veri okuyabilir ve işlem yapabilir.

Dizin entegrasyonu

LDAP ya da Active Directory sunucusunu adresi, servis hesabı, temel DN’i ve kullanıcı adı, ad, soyad, e-posta ve benzersiz kimlik öznitelik eşlemeleriyle ekleyin. Giriş testi, ilk eşitlemeden önce ayarları kontrol eder. Dizindeki gruplar LDAP türünde rol, profil, bölge ya da organizasyon olarak gelir; bunlar panelde salt okunur kalır, böylece esas kaynak dizin olmaya devam eder.

Active Directory’de devre dışı bırakılan kullanıcı bir sonraki eşitlemede silinmez, pasife alınır. Kullanıcının panel ve cihaz oturumları kapanır; cihazları güvenlik ve uyumluluk sayfasındaki kurallara göre uyumsuz sayılır. Kullanıcı dizinde yeniden etkinleştirilince durum geri döner.

Hedeflemeyi belirleyen yapı

Öğe İçerdiği Kullanıldığı yer
Organizasyon Hiyerarşi içinde kullanıcılar ve cihazlar Kapsamlar, raporlar, kayıt profilleri
Bölge İsteğe bağlı harita alanı atanabilen bölgesel hiyerarşideki kullanıcılar Kapsamlar, raporlar
Departman Kullanıcılar Kapsamlar, raporlar
Profil Ortak özellikleri olan kullanıcılar Kapsamlar, raporlar
Cihaz grubu Cihazlar Kapsamlar, raporlar, kayıt profilleri

Aynı öğeler politikaların, içeriklerin ve bildirimlerin kapsam sihirbazında yer alır.

Kiracılar ve kurulum

Her kiracının, bulutta kurumadiniz.deepmanage.com gibi kendi adresi ve kendi veritabanı vardır. Kurum içi kurulumda kendi sunucularınızda birden çok kiracı çalıştırabilir, merkezi bir panelden ortak politikalar ve sistem içerikleri yayımlayabilirsiniz. Ortak politikalar her kiracının kendi politikalarından sonra uygulanır, sistem içerikleri ise tüm kiracıların cihazlarına ulaşır.

Entegrasyonlar

Erişim tanımları bir genel ve bir özel anahtar içerir ve bir panel kullanıcısına bağlıdır; dış sistem yalnızca o kullanıcının rolünün izin verdiği işlemleri yapabilir. Anahtar bir panel kullanıcısı gibi davrandığı için dış sistem panelin kullandığı servislerin aynısını çağırabilir; örneğin cihaz listelerini kendi araçlarınıza alabilir ya da kayıtları başka bir sistemle uyumlu tutabilirsiniz. Kurum içi Android uygulamaları anlık mesaj API’si ile mesaj alabilir. Kullanım senaryonuza uygun entegrasyon ayrıntıları için demo talebinde bize yazın.

Sık sorulan sorular

Active Directory şart mı?

Hayır. Kullanıcıları panelden de oluşturabilirsiniz. LDAP ve Active Directory isteğe bağlıdır ve panel kullanıcılarıyla birlikte kullanılabilir.

Dizin eşitlemesi ne sıklıkla çalışır?

Aralığı her kurum için 15 dakika ile 30 gün arasında siz belirlersiniz. Yöneticiler eşitlemeyi elle de başlatabilir ve çalışan bir eşitlemeyi durdurabilir.

Bir yönetici filonun yalnızca bir kısmını görebilir mi?

Roller, yöneticinin hangi ekran ve işlemleri kullanabileceğini belirler. Organizasyon, bölge ve departmanlarla kullanıcıları ve cihazları ayırabilir, raporları bunlara göre filtreleyebilirsiniz.

REST API var mı?

Evet. Dış sistemler erişim anahtarlarıyla DeepManage servislerini HTTPS üzerinden, JSON biçiminde çağırır; anlık mesaj API'si de kurum uygulamalarına mesaj gönderir. Kullanım senaryonuza uygun entegrasyon ayrıntılarını proje sırasında paylaşıyoruz.

Çoklu kiracı ne işe yarar?

Şirketler grubu, bağlı kuruluşları olan bakanlıklar ve hizmet sağlayıcılar için uygundur. Her kiracının kendi adresi ve veritabanı olur; merkezdeki ekip ise ortak politika ve içerikleri tüm kiracılara yayımlayabilir.

DeepManage’i kendi cihazlarınızda görün

Cihaz filonuzu anlatın, ekibiniz için bir demo ortamı hazırlayalım.